Domain allokationen.de kaufen?
Wir ziehen mit dem Projekt
allokationen.de um.
Sind Sie am Kauf der Domain
allokationen.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain allokationen.de kaufen?
Was sind die grundlegenden Schritte zur Durchführung eines Penetrationstests?
1. Planung: Festlegung des Umfangs, Ziele und Methoden des Tests. 2. Durchführung: Identifizierung von Schwachstellen und Angriffsszenarien. 3. Berichterstattung: Dokumentation der Ergebnisse, Empfehlungen zur Behebung von Schwachstellen. **
Wie lautet der Name des Passwort-Generator-Tools für Penetrationstests?
Ein bekanntes Passwort-Generator-Tool für Penetrationstests ist "Hydra". Es ermöglicht das automatische Generieren und Testen von Passwörtern für verschiedene Angriffsszenarien. **

Ähnliche Suchbegriffe für Penetrationstests
Top-Angebote
Produkte zum Begriff Penetrationstests:
-
HPE Lizenz (LTU (elektronische Bereitstellung)), Server ZubehörDie HPE Lizenz (LTU - elektronische Bereitstellung) ist eine spezialisierte Softwarelizenz, die für die Nutzung von 12x 16G Fibre Channel Ports konzipiert ist. Diese Lizenz ermöglicht es, die Funktionalität des HPE StoreFabric SN6010C zu erweitern und bietet eine effiziente Lösung für Unternehmen, die ihre Serverinfrastruktur optimieren möchten. Die elektronische Bereitstellung sorgt für eine schnelle und unkomplizierte Aktivierung, wodurch der Installationsprozess erheblich vereinfacht wird. Diese Lizenz ist ideal für Organisationen, die auf eine leistungsstarke und zuverlässige Netzwerkverbindung angewiesen sind und ihre Speicherkapazitäten erweitern möchten. Die HPE Lizenz ist ein unverzichtbares Zubehör für die effektive Verwaltung und den Betrieb von Servern in modernen IT-Umgebungen. - Ermöglicht die Nutzung von 12x 16G Fibre Channel Ports - Entwickelt für den HPE StoreFabric SN6010C - Bietet eine elektronische Bereitstellung für schnelle Aktivierung - Optimiert die Serverinfrastruktur für verbesserte Netzwerkleistung.13650,39 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
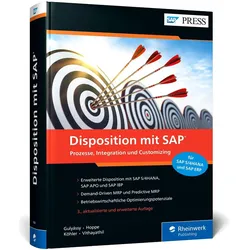
Disposition mit SAP, Fachbücher von Ferenc Gulyássy, Marc Hoppe, Oliver Köhler, Binoy VithayathilErfahren Sie, wie Sie zentrale Planungselemente in SAP S/4HANA und SAP ERP anpassen können. Dieses Buch erklärt, welche Stammdaten Sie benötigen und wie Sie Planungsstrategien und Prognosen erstellen. Nach dem Lesen werden Sie wissen, welche Abhängigkeiten zu berücksichtigen sind und welche Einstellungen für Materialien und Artikel in der Praxis nützlich sind. Diese 3. Auflage wurde umfassend aktualisiert und mit Informationen zu fortgeschrittenem MRP mit SAP APO und SAP Integrated Business Planning für die Lieferkette ergänzt. Aus dem Inhalt: - Planungsstrategien und Bedarfszuweisung - Bedarfsbestimmung durch Vorplanung und Prognose - MRP-Verfahren in SAP S/4HANA, ERP, APO und IBP - Beschaffungsmenge und Sicherheitsbestand - Bestimmungsquelle - Terminierungsparameter - Erweiterte Verfügbarkeitsprüfung (aATP) - Dynamische ATP-Prüfung (DAC) - Fähigkeit zur Bestätigung (CTC) - Disposition mit Kanban-Steuerung - Ersatzteilplanung (SPP) - Bestandskontrolle - Integration und Optimierung.89,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Schritte bei der Durchführung eines Penetrationstests?
1. Identifizierung von Zielen und Anforderungen des Tests. 2. Auswahl der geeigneten Tools und Methoden. 3. Durchführung des Tests, Auswertung der Ergebnisse und Erstellung eines Berichts. **
-
Wie können Unternehmen die Sicherheit ihrer IT-Systeme durch Penetrationstests verbessern? Was sind die besten Methoden zur Durchführung von Penetrationstests, um Schwachstellen in einem Netzwerk aufzudecken?
Unternehmen können die Sicherheit ihrer IT-Systeme durch Penetrationstests verbessern, indem sie externe Sicherheitsdienstleister beauftragen, die die Systeme auf Schwachstellen überprüfen. Die besten Methoden zur Durchführung von Penetrationstests sind das Identifizieren von potenziellen Angriffspunkten, das Simulieren von Angriffen auf das Netzwerk und das Erstellen von detaillierten Berichten über gefundene Schwachstellen. Durch regelmäßige Penetrationstests können Unternehmen proaktiv Sicherheitslücken identifizieren und beheben, um ihre IT-Systeme vor potenziellen Angriffen zu schützen. **
-
Welche Methoden und Techniken werden zur Durchführung von Penetrationstests in der Informationssicherheit eingesetzt?
Zu den Methoden und Techniken, die bei Penetrationstests in der Informationssicherheit eingesetzt werden, gehören Netzwerkscans, Schwachstellenscans, Social Engineering, Phishing-Angriffe und das Ausnutzen von Sicherheitslücken. Die Tests können manuell oder automatisiert durchgeführt werden und umfassen sowohl interne als auch externe Tests. Ziel ist es, potenzielle Sicherheitslücken aufzudecken und zu beheben, um die Sicherheit des Systems zu verbessern. **
-
Was sind die häufigsten Methoden der Penetrationstests zur Überprüfung der Sicherheit von IT-Systemen?
Die häufigsten Methoden von Penetrationstests sind das Scannen von Schwachstellen, das Ausnutzen von Sicherheitslücken und das Social Engineering. Dabei werden gezielt Angriffe auf das System simuliert, um Schwachstellen aufzudecken und zu beheben. Ziel ist es, die Sicherheit des IT-Systems zu verbessern und potenzielle Angriffspunkte zu identifizieren. **
Was sind die grundlegenden Schritte, die bei der Durchführung eines Penetrationstests berücksichtigt werden sollten?
1. Planung: Festlegung des Ziels, Umfangs und der Methoden des Tests. 2. Durchführung: Identifizierung von Schwachstellen und Angriffsszenarien. 3. Berichterstattung: Dokumentation der Ergebnisse und Empfehlungen zur Behebung von Sicherheitslücken. **
"Was sind die wesentlichen Schritte, die bei der Durchführung eines Penetrationstests beachtet werden müssen?"
1. Planung: Festlegung des Ziels, Umfangs und Zeitrahmens des Tests. 2. Durchführung: Identifizierung von Schwachstellen und Angriffsszenarien. 3. Berichterstattung: Dokumentation der Ergebnisse, Empfehlungen zur Behebung von Schwachstellen und Maßnahmen zur Verbesserung der Sicherheit. **
Top-Angebote
Produkte zum Begriff Penetrationstests:
-
HPE Lizenz (LTU (elektronische Bereitstellung)), Server ZubehörDie HPE Lizenz (LTU - elektronische Bereitstellung) ist eine spezialisierte Softwarelizenz, die für die Nutzung von 12x 16G Fibre Channel Ports konzipiert ist. Diese Lizenz ermöglicht es, die Funktionalität des HPE StoreFabric SN6010C zu erweitern und bietet eine effiziente Lösung für Unternehmen, die ihre Serverinfrastruktur optimieren möchten. Die elektronische Bereitstellung sorgt für eine schnelle und unkomplizierte Aktivierung, wodurch der Installationsprozess erheblich vereinfacht wird. Diese Lizenz ist ideal für Organisationen, die auf eine leistungsstarke und zuverlässige Netzwerkverbindung angewiesen sind und ihre Speicherkapazitäten erweitern möchten. Die HPE Lizenz ist ein unverzichtbares Zubehör für die effektive Verwaltung und den Betrieb von Servern in modernen IT-Umgebungen. - Ermöglicht die Nutzung von 12x 16G Fibre Channel Ports - Entwickelt für den HPE StoreFabric SN6010C - Bietet eine elektronische Bereitstellung für schnelle Aktivierung - Optimiert die Serverinfrastruktur für verbesserte Netzwerkleistung.13650,39 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die grundlegenden Schritte zur Durchführung eines Penetrationstests?
1. Planung: Festlegung des Umfangs, Ziele und Methoden des Tests. 2. Durchführung: Identifizierung von Schwachstellen und Angriffsszenarien. 3. Berichterstattung: Dokumentation der Ergebnisse, Empfehlungen zur Behebung von Schwachstellen. **
-
Wie lautet der Name des Passwort-Generator-Tools für Penetrationstests?
Ein bekanntes Passwort-Generator-Tool für Penetrationstests ist "Hydra". Es ermöglicht das automatische Generieren und Testen von Passwörtern für verschiedene Angriffsszenarien. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Penetrationstests?
1. Identifizierung von Zielen und Anforderungen des Tests. 2. Auswahl der geeigneten Tools und Methoden. 3. Durchführung des Tests, Auswertung der Ergebnisse und Erstellung eines Berichts. **
-
Wie können Unternehmen die Sicherheit ihrer IT-Systeme durch Penetrationstests verbessern? Was sind die besten Methoden zur Durchführung von Penetrationstests, um Schwachstellen in einem Netzwerk aufzudecken?
Unternehmen können die Sicherheit ihrer IT-Systeme durch Penetrationstests verbessern, indem sie externe Sicherheitsdienstleister beauftragen, die die Systeme auf Schwachstellen überprüfen. Die besten Methoden zur Durchführung von Penetrationstests sind das Identifizieren von potenziellen Angriffspunkten, das Simulieren von Angriffen auf das Netzwerk und das Erstellen von detaillierten Berichten über gefundene Schwachstellen. Durch regelmäßige Penetrationstests können Unternehmen proaktiv Sicherheitslücken identifizieren und beheben, um ihre IT-Systeme vor potenziellen Angriffen zu schützen. **
Ähnliche Suchbegriffe für Penetrationstests
-
Disposition mit SAP, Fachbücher von Ferenc Gulyássy, Marc Hoppe, Oliver Köhler, Binoy VithayathilErfahren Sie, wie Sie zentrale Planungselemente in SAP S/4HANA und SAP ERP anpassen können. Dieses Buch erklärt, welche Stammdaten Sie benötigen und wie Sie Planungsstrategien und Prognosen erstellen. Nach dem Lesen werden Sie wissen, welche Abhängigkeiten zu berücksichtigen sind und welche Einstellungen für Materialien und Artikel in der Praxis nützlich sind. Diese 3. Auflage wurde umfassend aktualisiert und mit Informationen zu fortgeschrittenem MRP mit SAP APO und SAP Integrated Business Planning für die Lieferkette ergänzt. Aus dem Inhalt: - Planungsstrategien und Bedarfszuweisung - Bedarfsbestimmung durch Vorplanung und Prognose - MRP-Verfahren in SAP S/4HANA, ERP, APO und IBP - Beschaffungsmenge und Sicherheitsbestand - Bestimmungsquelle - Terminierungsparameter - Erweiterte Verfügbarkeitsprüfung (aATP) - Dynamische ATP-Prüfung (DAC) - Fähigkeit zur Bestätigung (CTC) - Disposition mit Kanban-Steuerung - Ersatzteilplanung (SPP) - Bestandskontrolle - Integration und Optimierung.89,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Methoden und Techniken werden zur Durchführung von Penetrationstests in der Informationssicherheit eingesetzt?
Zu den Methoden und Techniken, die bei Penetrationstests in der Informationssicherheit eingesetzt werden, gehören Netzwerkscans, Schwachstellenscans, Social Engineering, Phishing-Angriffe und das Ausnutzen von Sicherheitslücken. Die Tests können manuell oder automatisiert durchgeführt werden und umfassen sowohl interne als auch externe Tests. Ziel ist es, potenzielle Sicherheitslücken aufzudecken und zu beheben, um die Sicherheit des Systems zu verbessern. **
-
Was sind die häufigsten Methoden der Penetrationstests zur Überprüfung der Sicherheit von IT-Systemen?
Die häufigsten Methoden von Penetrationstests sind das Scannen von Schwachstellen, das Ausnutzen von Sicherheitslücken und das Social Engineering. Dabei werden gezielt Angriffe auf das System simuliert, um Schwachstellen aufzudecken und zu beheben. Ziel ist es, die Sicherheit des IT-Systems zu verbessern und potenzielle Angriffspunkte zu identifizieren. **
-
Was sind die grundlegenden Schritte, die bei der Durchführung eines Penetrationstests berücksichtigt werden sollten?
1. Planung: Festlegung des Ziels, Umfangs und der Methoden des Tests. 2. Durchführung: Identifizierung von Schwachstellen und Angriffsszenarien. 3. Berichterstattung: Dokumentation der Ergebnisse und Empfehlungen zur Behebung von Sicherheitslücken. **
-
"Was sind die wesentlichen Schritte, die bei der Durchführung eines Penetrationstests beachtet werden müssen?"
1. Planung: Festlegung des Ziels, Umfangs und Zeitrahmens des Tests. 2. Durchführung: Identifizierung von Schwachstellen und Angriffsszenarien. 3. Berichterstattung: Dokumentation der Ergebnisse, Empfehlungen zur Behebung von Schwachstellen und Maßnahmen zur Verbesserung der Sicherheit. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.